Guardrails: agentga qayerda to‘siq qo‘yiladi
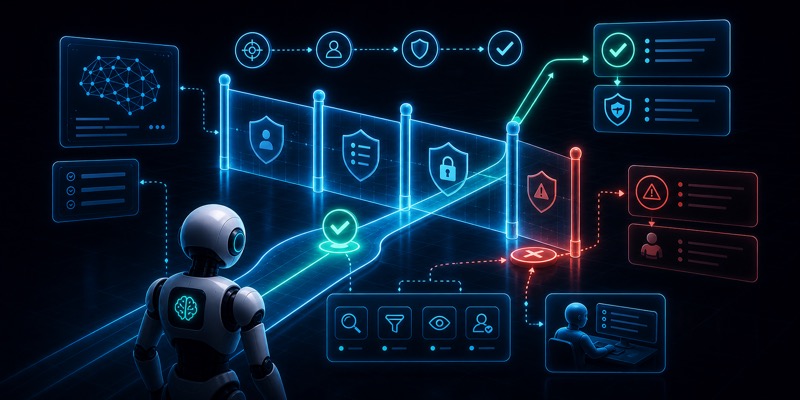
Agentga tool, file system, browser yoki API berilganda savol tug‘iladi: u qayergacha erkin bo‘lishi kerak? Guardrails - agent foydali ish qilsin, lekin xavfli chegaradan o‘tmasin degan nazoratlar to‘plami.
Guardrails modelni “yaxshi bo‘l” deb ogohlantirishdan kengroq tushuncha. U prompt, tool, permission, output validation, policy check va human-in-the-loop qoidalarini o‘z ichiga oladi.
Qayerlarda guardrail qo‘yiladi?
- input darajasida: foydalanuvchi so‘rovi xavflimi,
- prompt darajasida: agent roli va chegarasi aniqmi,
- tool darajasida: qaysi action ruxsatli,
- output darajasida: natija format va siyosatga mosmi,
- approval darajasida: xavfli qadamni inson tasdiqlaydimi.
Tool guardrails
Eng muhim joylardan biri - tool use. Agentga o‘qish tool’i berish bilan yozish yoki o‘chirish tool’i berish bir xil emas. Xavfli tool’lar permission, sandbox va approval bilan o‘ralishi kerak.
Sandbox agent ishlaydigan chegarani toraytiradi. Masalan, faqat bitta papkani o‘qish, faqat test database’ga yozish yoki faqat ma’lum API endpointlarini chaqirish.
Prompt guardrails yetarlimi?
System prompt foydali, lekin yagona himoya bo‘la olmaydi. Model ba’zan noto‘g‘ri tushunadi yoki kutilmagan vaziyatga tushadi. Shuning uchun dasturiy tekshiruv, ruxsat nazorati va loglar kerak.
Sifat nazorati
Guardrails faqat xavfsizlik emas, sifat uchun ham ishlaydi. Masalan, model javobi kerakli formatdami, manba ko‘rsatildimi, confidence past bo‘lsa review kerakmi - bularni eval va validation orqali nazorat qilish mumkin.
Xulosa
Guardrails agentni cheklash uchun emas, ishonchli ishlatish uchun kerak. Chegara aniq bo‘lsa, agentga ko‘proq amaliy vazifa topshirish mumkin bo‘ladi.